No todos los espacios de trabajo presentan el mismo riesgo. Un hallazgo crítico en un entorno de prueba no tiene el mismo peso que uno en un sistema de producción que opera en tu empresa, pero la mayoría de las plataformas lo evalúan utilizando una fórmula fija y sencilla.
Faraday 5.25 vuelve a poner la prioridad en tus manos. Esta versión también reúne tu conjunto de herramientas de seguridad con 176 nuevas integraciones, permite que los informes se generen automáticamente y ofrece a los pentesters una forma más rápida de capturar hallazgos. Aquí tienes lo nuevo.
Destacados
- Perfiles de puntuación de riesgo: prioriza el riesgo a tu manera
- 176 nuevos corredores: todo su conjunto de medidas de seguridad en un solo lugar
- Capture to Faraday: registro de los hallazgos sin salir del navegador
- Suscripciones a informes: el informe adecuado, a las personas adecuadas, en el momento adecuado
- Datos más confiables y un control de acceso más robusto
- Mejoras adicionales
Prioriza los riesgos a tu manera con los perfiles de puntuación de riesgo
Los equipos de seguridad que gestionan múltiples clientes, unidades empresariales o entornos saben que una fórmula no es adecuada para todos. Hasta ahora, cada espacio de trabajo se puntuaba de la misma manera.
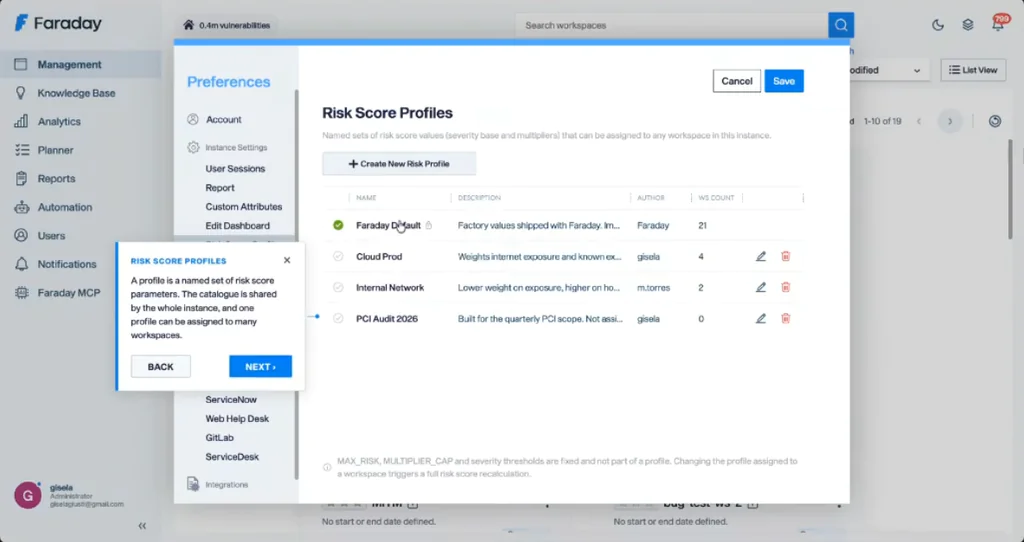
Con Perfiles de puntuación de riesgo, Los administradores y los administradores de espacios de trabajo pueden crear perfiles nombrados y reutilizables a partir de Preferencias > Instancia Faraday > Perfiles de puntuación de riesgo:
- Defina el valor base para cada nivel de gravedad
- Configura los multiplicadores que aumentan la puntuación de una vulnerabilidad
- Asigne un perfil a cada espacio de trabajo basado en sus propias prioridades de riesgo
- Defina un perfil predeterminado personal que se aplique a todos los nuevos espacios de trabajo que cree
Al cambiar el perfil de un espacio de trabajo, sus puntuaciones de riesgo se recalculan en segundo plano. El perfil predeterminado incorporado por defecto de Faraday siempre está disponible como una línea de base protegida.
Por qué es importante: Tu equipo se centra primero en lo que es realmente crítico para cada parte del negocio, y la dirección evalúa los riesgos basándose en criterios que tienen sentido para ellos.
Todo tu conjunto de seguridad en un solo lugar: + 300 aplicaciones y en constante crecimiento
Los datos de seguridad se almacenan en docenas de herramientas, y consolidarlos suele ser una tarea manual. El catálogo de Faraday Runners ahora cubre la seguridad en la nube, el escaneo de código (SAST/SCA), el EDR/XDR, la gestión de la superficie de ataque, la inteligencia de amenazas, la identidad, el SIEM, el DAST y las plataformas de recompensas por errores. Esto incluye Wiz, Prisma Cloud, Checkmarx, Veracode, CrowdStrike, SentinelOne, Splunk, Okta, Censys y HackerOne.
Principales puntos:
- Cargadores de códigos puede clonar el repositorio para su análisis, incluyendo repositorios privados de GitHub y GitLab
- Pentest de IA Integraciones para Strix, XBOW, Aikido y AWS Security Agent
- Compliance Integraciones para Vanta, Drata y Sprinto, con controles defectuosos importados como vulnerabilidades
- Vicarius vRx Integración de activos, vulnerabilidades, parches, software e incidentes
- Un conjunto completo escáneres de código abierto en la imagen Docker, además de un script para generar implementaciones de Kubernetes para el dispatcher
Por qué es importante: menos puntos ciegos y menos trabajo manual. Cada descubrimiento, desde el código hasta la nube y la conformidad, termina en un único lugar donde puedes priorizarlo.
Registra los hallazgos sin salir del navegador: Capture to Faraday
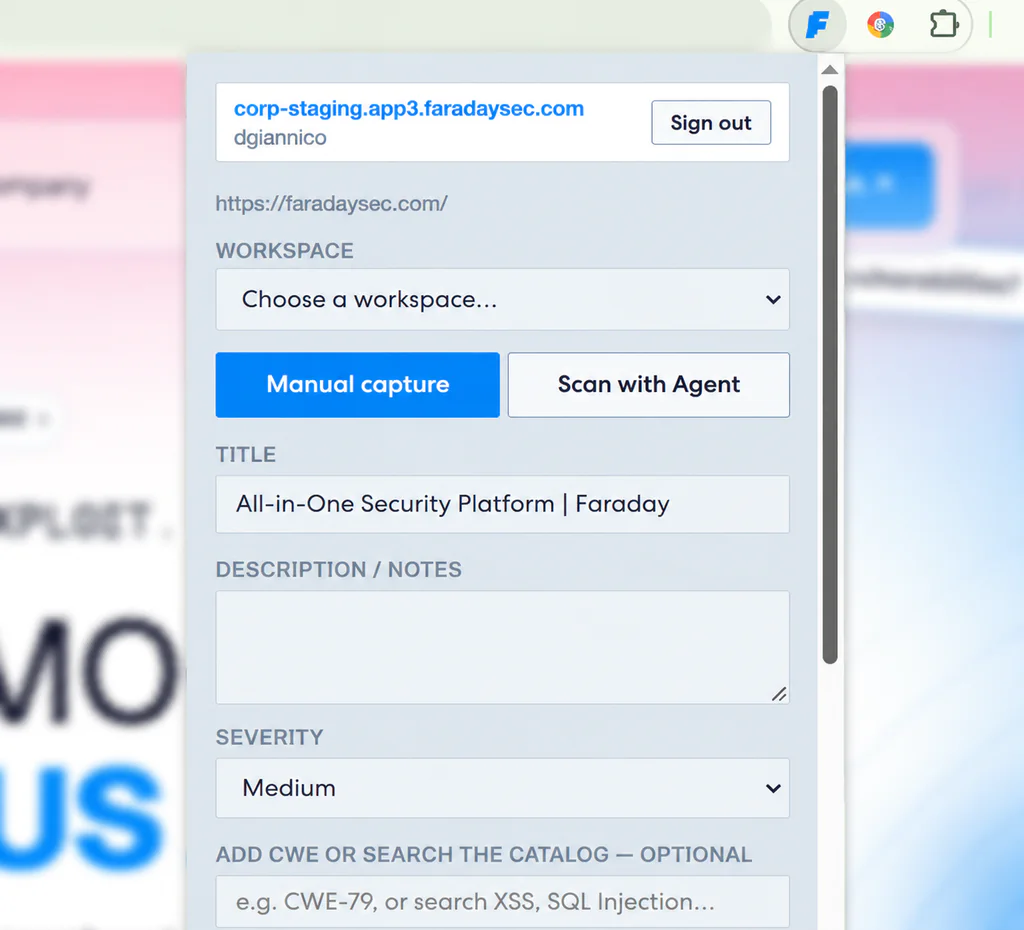
Durante la prueba manual, cambiar las herramientas para documentar un hallazgo interrumpe el flujo de trabajo. Captura a Faraday es una nueva Extensión de Chrome Esto permite registrar un hallazgo directamente desde la página que estás probando, con una captura de pantalla adjuntada automáticamente. También puedes ejecutar cualquier Runner en línea en función del objetivo actual desde la misma ventana emergente. Tu información se envía directamente a tu instancia de Faraday.
Por qué es importante: Los pentesters pasan menos tiempo documentando y más tiempo probando.
El informe adecuado, a las personas adecuadas: suscripciones a informes
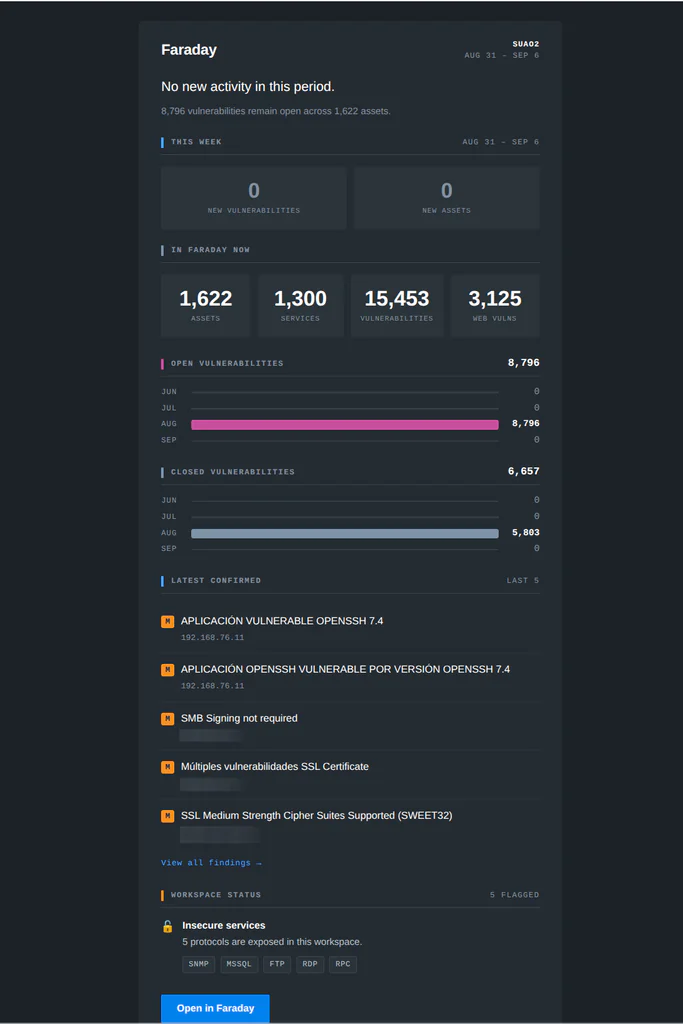
Los informes semanales ya están disponibles Suscripciones a informes, y es mucho más flexible. En lugar de una lista fija de espacios de trabajo con un interruptor de encendido/apagado, se crean suscripciones en Informes > Suscripciones a informes. Cada uno combina:
- Un espacio de trabajo
- Un horario: semanal, bimestral o mensual
- Las secciones que desea incluir
- El método de entrega: correo electrónico a una lista de destinatarios, guardado en Faraday para descargar más tarde, o ambos.
Por qué es importante: cada parte interesada recibe la información que necesita cuando la necesita, y nadie tiene que recordar enviarla.
Datos más confiables y un control de acceso más robusto
Algunas de las tareas más importantes de esta versión no se ven en pantalla, pero determinan en qué medida puedes confiar en lo que ves:
- Sin más resultados dejados en silencio: Las importaciones de Nessus ahora mantienen la gravedad indicada en el informe, incluso cuando una vulnerabilidad no tiene una puntuación CVSSv3.
- Resúmenes de importación claros: Cada importación de informes envía una única notificación que muestra lo que se creó, lo que se actualizó o lo que no se modificó, además de cualquier información que no pudo ser importada.
- Cronologías precisas: Las vulnerabilidades reimportadas abiertas o reabiertas ahora se actualizan automáticamente. Última detección y las fechas de actualización
- Validación de los tokens de acceso Mejoras
Mejoras adicionales
- Dashboards más completos: nuevos widgets de herramientas, escáneres de seguridad y credenciales, un nuevo widget de puntuación de riesgo en el área de trabajo y un feed de actividad que se presenta como una línea de tiempo
- Búsqueda más rápida: Introduzca una cadena simple y Faraday buscará automáticamente en el campo principal
- Tablero de servicios: Buscar por Descripción y número de Vulnerabilidades, +, más nuevo Descripción y Propiedad columnas
- Nuevo plugin de importación: Centro de Comando de Seguridad de Google (CSV)
Para consultar la lista completa de correcciones, consulte la Catálogo de cambios.
Mirando hacia adelante
Faraday 5.25 se trata de poner el control en tus manos: cómo evaluar el riesgo, de dónde proviene tu información y quién recibe la información. Como siempre, nos encantaría recibir tu opinión. Ponte en contacto con nuestro equipo de soporte y dile qué te gustaría ver en el futuro.
¡Nos vemos en la próxima versión!