La nueva Disposición 7/2026 de Argentina establece requisitos de seguridad para la cadena de suministro de infraestructura crítica. Pero plantea una pregunta que va más allá del cumplimiento: ¿cómo sabemos que la tecnología que gestiona nuestras operaciones es realmente segura?
El 6 de noviembre de 2026, Argentina dio un nuevo paso en ciberseguridad con la publicación de la Disposición 7/2026 del Centro Nacional de Ciberseguridad (CNC), en vigor desde el 7 de noviembre.
La medida establece requisitos técnicos de seguridad para la cadena de suministro de equipamiento destinado a infraestructuras críticas de telecomunicaciones, incorporando controles sobre proveedores, componentes tecnológicos y procesos que intervienen durante el ciclo de vida de estos sistemas.
La decisión pone en primer plano un desafío cada vez más relevante para las organizaciones: la seguridad de una infraestructura no depende únicamente de cómo se administra, sino también de la tecnología que la compone y de los terceros que participan en su operación.
Pero ¿qué cambia realmente y qué implica desde una perspectiva de seguridad ofensiva?
¿Qué establece la nueva regulación?
La Disposición 7/2026 introduce requisitos destinados a fortalecer la integridad, la trazabilidad y la seguridad de los equipos utilizados en la infraestructura crítica de telecomunicaciones. Las áreas clave incluyen:
- Seguridad de la cadena de suministro tecnológica.
- Evaluación de fabricantes y proveedores.
- Gestión de vulnerabilidades durante el ciclo de vida del equipamiento.
- Seguridad del software y firmware.
- Control de actualizaciones y accesos remotos.
- Gestión de riesgos asociados al soporte y obsolescencia tecnológica.
La disposición toma como referencia el estándar TIA SCS 9001, desarrollado por la Telecommunications Industry Association, que permite evaluar prácticas de seguridad en los procesos de fabricantes y proveedores.
Inicialmente, los requisitos son obligatorios para el Sector Público Nacional y sus proveedores, en las condiciones establecidas por la norma.
Sin embargo, su alcance podría ampliarse: el artículo 9 encomienda a ENACOM evaluar su incorporación a los procedimientos de homologación de equipamiento y a las obligaciones de los operadores de telecomunicaciones.
Esto no significa que todas las empresas privadas deban cumplir inmediatamente con los nuevos requisitos. Una eventual extensión dependerá de futuras decisiones regulatorias.
La seguridad de la cadena de suministro es solo una parte del problema
Las organizaciones dependen de ecosistemas tecnológicos cada vez más complejos.
Routers, switches, sistemas de comunicación, dispositivos de red, plataformas de administración y componentes de software interactúan constantemente para sostener operaciones críticas. Cada uno de esos elementos puede introducir riesgos.
Una vulnerabilidad en el firmware, una configuración insegura, un acceso remoto expuesto o un componente sin soporte pueden convertirse en puntos de entrada para un atacante.
Y esos riesgos no desaparecen necesariamente porque el fabricante cuente con procesos certificados.
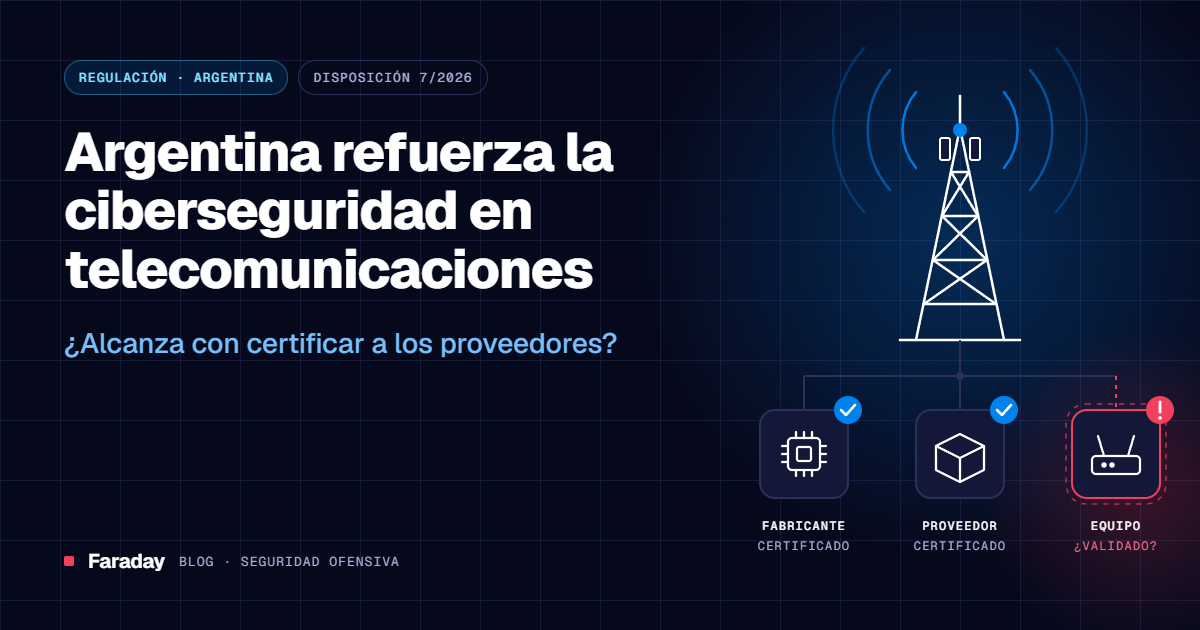
Certificar cómo un proveedor gestiona la seguridad no equivale a demostrar que cada equipo, configuración o sistema desplegado está protegido frente a un ataque.
De hecho, la propia regulación distingue entre los esquemas de gestión de seguridad de la cadena de suministro y los mecanismos de evaluación técnica de productos.
Ambos enfoques cumplen funciones diferentes y pueden complementarse.
Del cumplimiento a la validación continua de la seguridad
Una infraestructura puede cumplir determinados requisitos de adquisición y, aun así, desarrollar nuevas vulnerabilidades durante su operación.
Las amenazas evolucionan, aparecen nuevos CVEs, cambian las configuraciones y se incorporan componentes que modifican la superficie de ataque.
Por eso, la seguridad no debería entenderse como una evaluación realizada en un momento determinado.
Requiere un proceso continuo que permita responder preguntas concretas:
- ¿Qué activos y componentes forman parte de nuestra infraestructura?
- ¿Qué vulnerabilidades conocidas podrían afectarlos?
- ¿Cuáles representan un riesgo real para la operación?
- ¿Qué tan expuestos están nuestros sistemas frente a un atacante?
- ¿Cómo verificamos que las vulnerabilidades identificadas fueron corregidas?
Responder estas preguntas exige combinar visibilidad, evaluación técnica, priorización y seguimiento de remediaciones.
Y es justamente donde la seguridad ofensiva aporta una perspectiva diferente.
Pensar como un atacante para entender el riesgo real
Los atacantes no evalúan una infraestructura en función de las certificaciones de sus proveedores.
Buscan puntos de entrada, vulnerabilidades, configuraciones débiles y oportunidades para avanzar dentro de un entorno.
Desde la seguridad ofensiva, el objetivo es analizar los sistemas desde esa misma perspectiva, pero de manera controlada y autorizada, para identificar debilidades antes de que puedan ser aprovechadas.
Las evaluaciones de seguridad, el pentesting y las prácticas de gestión continua de exposición permiten complementar los controles preventivos con evidencia técnica.
Esto resulta especialmente importante en infraestructuras críticas, donde una vulnerabilidad puede comprometer no solo sistemas tecnológicos, sino también la disponibilidad y continuidad de servicios esenciales.
En estos entornos, las pruebas deben diseñarse considerando las particularidades operativas y los riesgos de disponibilidad.
La importancia de pasar del hallazgo a la decisión
Identificar vulnerabilidades es apenas una parte del trabajo.
En infraestructuras complejas, los equipos de seguridad necesitan comprender qué riesgos atender primero, cómo gestionar su remediación y de qué manera verificar que las acciones implementadas fueron efectivas.
En Faraday combinamos expertise en seguridad ofensiva, investigación y tecnología para ayudar a las organizaciones a identificar, gestionar y priorizar sus riesgos.
A través de nuestra plataforma que combina pentesting autónomo, validación continua y priorización de riesgos con el criterio de nuestros especialistas, buscamos transformar los hallazgos técnicos en información que permita tomar mejores decisiones de seguridad.
La tecnología amplía la capacidad de evaluación y seguimiento. El conocimiento de los especialistas aporta el contexto necesario para interpretar los resultados y actuar sobre los riesgos relevantes.
Porque una postura de seguridad efectiva no se construye únicamente acumulando controles, certificaciones o reportes.
Se construye entendiendo la exposición real de los sistemas y actuando sobre ella.
Una oportunidad para repensar la seguridad de las infraestructuras críticas
La Disposición 7/2026 representa un avance en la discusión sobre la seguridad de las cadenas de suministro tecnológicas en Argentina.
Su implementación y posible extensión al sector privado todavía plantean interrogantes, pero el desafío que pone sobre la mesa ya existe.
Las organizaciones necesitan conocer los riesgos de la tecnología que utilizan, evaluar su exposición y mantener mecanismos de validación durante todo el ciclo de vida de sus sistemas.
La seguridad de una infraestructura crítica no termina cuando se certifica a un proveedor. Necesita validarse durante toda su operación.
En Faraday creemos que una defensa efectiva comienza por comprender cómo podría actuar un atacante.
¿Sabés qué tan expuesta está hoy tu infraestructura?
Conocé cómo Faraday puede ayudarte a identificar, evaluar y priorizar riesgos mediante seguridad ofensiva y gestión continua de vulnerabilidades.
Fuentes
- Centro Nacional de Ciberseguridad, Disposición 7/2026, publicada en el Boletín Oficial de Argentina el 6 de noviembre de 2026.
- Anexo I: Requisitos Técnicos de Seguridad de la Cadena de Suministro para Equipamiento Destinado a Infraestructuras Críticas de Telecomunicaciones.
- Mobile Time Latinoamérica, «Argentina impone nuevas exigencias de seguridad para las redes de telecomunicaciones», 6 de noviembre de 2026.