Este año dimos un paso importante como empresa: Faraday aterrizó en Chile. Y lo hicimos de la manera correcta, con presencia física sobre el terreno y en uno de los eventos de ciberseguridad más importantes de la región, CyberSec 2026.
Así fue como ocurrió.
Un nuevo capítulo para Faraday en LATAM
Expandir nuestra presencia en LATAM significa apoyar a las organizaciones con seguridad ofensiva continua y experiencia local. Por eso incorporamos a Vincenzo Giannini como Head of Sales, Chile — el punto de contacto local para cualquier empresa chilena que busque hablar sobre cómo elevar su postura de seguridad.
CyberSec 2026: dos días en Santiago
Activado 18 y 19 de agosto, Faraday estaba en el terreno en el Hotel Intercontinental de Santiago para CyberSec 2026, una de las reuniones clave de la región para la comunidad de seguridad.
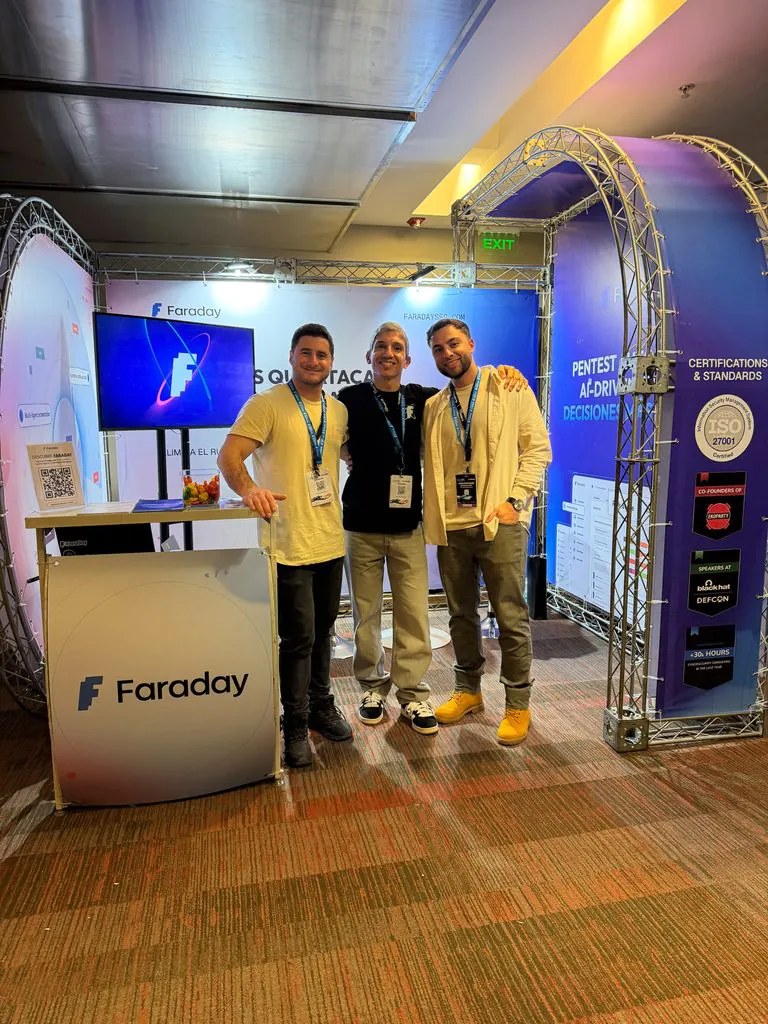
En representación de la empresa estuvieron:
- Martín Tartarelli — Director general
- Vincenzo Giannini — Jefe de Ventas, Chile
- Nicolás Bunader — Key Account Manager
Durante ambos días, nuestras conversaciones seguían girando en torno a una sola pregunta: ¿cómo puede la IA ayudar a los equipos de seguridad a ir más allá de simplemente detectando vulnerabilidades, hacia en realidad priorizando and remediando ¿ellos?
Dos charlas, una pregunta subyacente
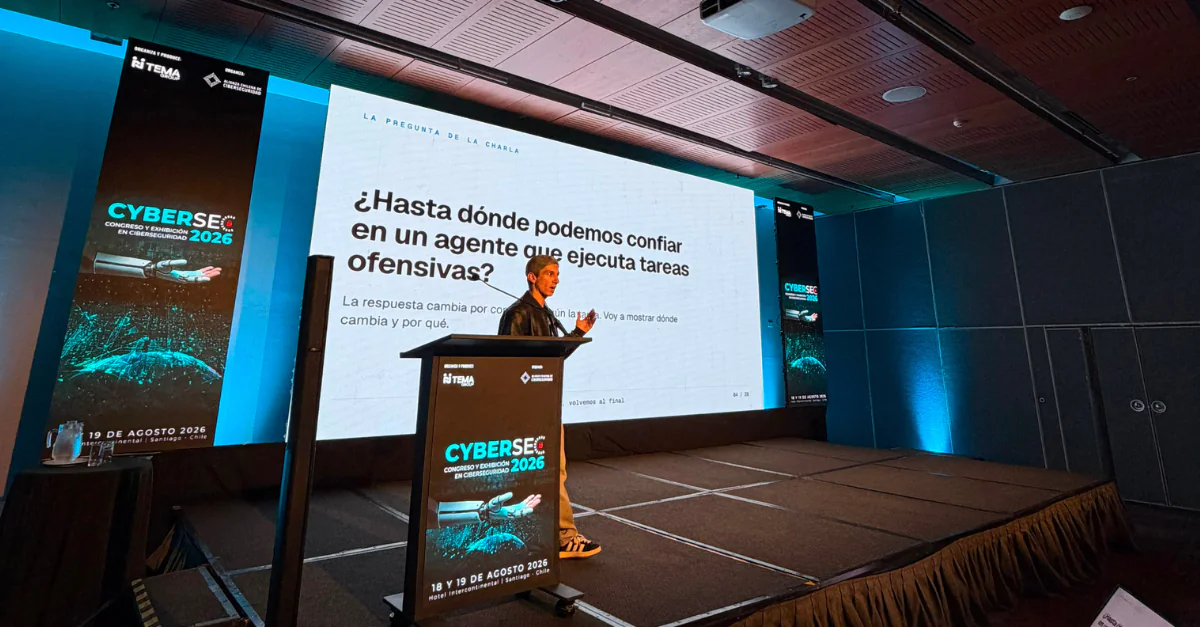
A lo largo de esos dos días, Faraday subió al escenario dos veces. Cada charla tenía su propio enfoque, pero ambas partían de la misma pregunta: ¿Hasta qué punto podemos confiar realmente en la inteligencia artificial hoy en día para realizar seguridad ofensiva?
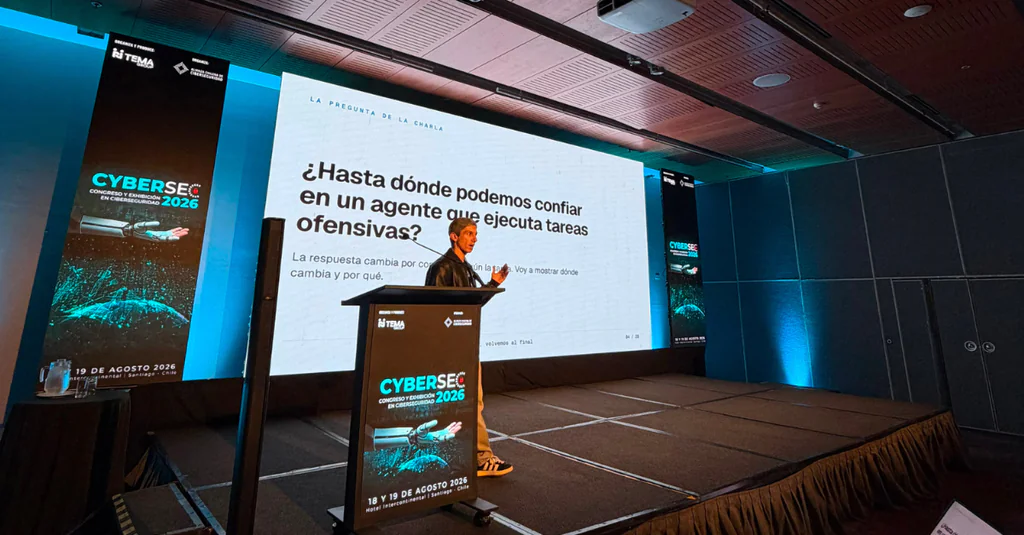
La charla principal: ¿Podemos confiar en la IA para encontrar vulnerabilidades?
Martín Tartarelli, CEO de Faraday, dio la charla más importante de nuestro tiempo en CyberSec 2026, el 18 de agosto.
Cada semana, una nueva herramienta promete pruebas de penetración autónomas, análisis de código automatizado o detección inteligente de vulnerabilidades. Martín ofreció una perspectiva técnica y honesta basada en casos del mundo real, para evaluar objetivamente dónde se encuentra realmente hoy la IA aplicada a la seguridad ofensiva: qué puede hacer realmente, dónde alcanza límites técnicos concretos y dónde el juicio humano sigue siendo irreemplazable.
Los asistentes se marcharon con algo más valioso que una demostración: un marco claro para eliminar el entusiasmo exagerado y evaluar las herramientas de seguridad de IA por sus méritos reales.
ADN Hacker: pensando como un atacante
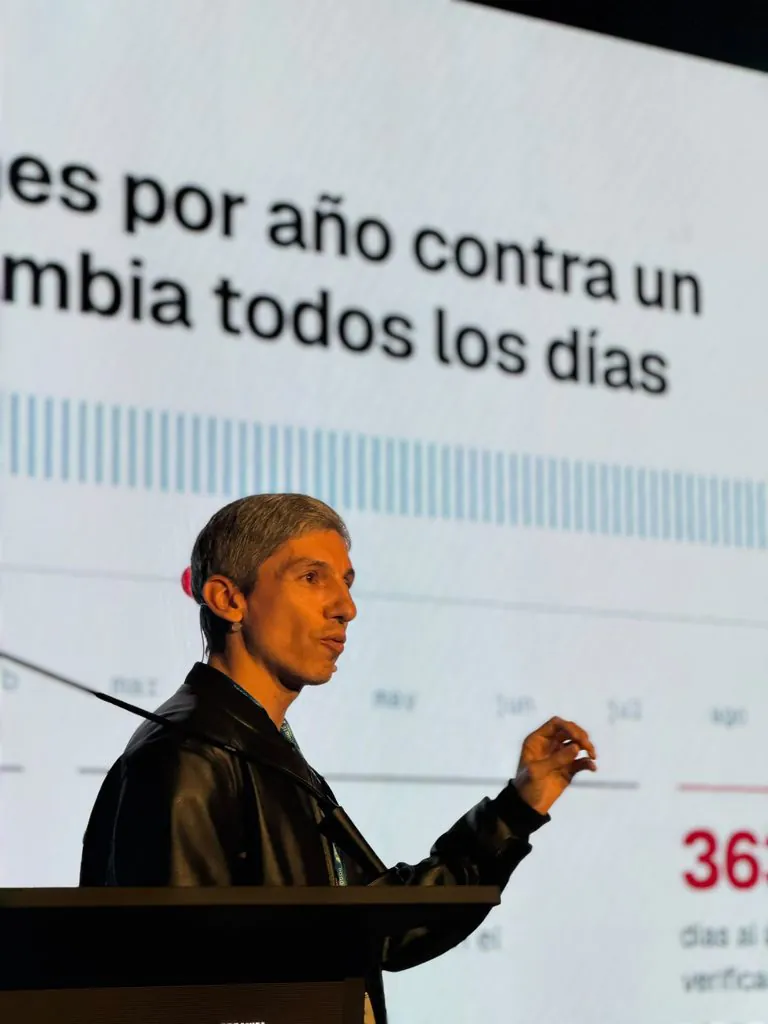
Al día siguiente, 19 de agosto, Vincenzo Giannini and Nicolás Bunader presentado “ADN Hacker: cómo pensar como un atacante mejora tu postura de seguridad.”
La idea central: los equipos de seguridad más eficaces no son los que se ahogan en la mayor cantidad de alertas, sino los que pueden razonar como lo haría un atacante real, encontrando el camino de menor resistencia y pensando en términos de cadenas de ataque en lugar de vulnerabilidades aisladas. Esa mentalidad es exactamente lo que estamos trabajando para replicar —y escalar— con IA en la plataforma Faraday.
Lo que nos llevamos
Más allá de las conversaciones técnicas, lo que más valoramos de estos dos días fue algo sencillo: sentarnos con los equipos de seguridad chilenos, escuchar sus desafíos reales y específicos, y mostrarles de primera mano cómo el equipo de Faraday puede ayudarles a atacar y priorizar con mayor velocidad y criterio.
Si pasaste a conversar con nosotros en CyberSec 2026, gracias. Y si no tuviste la oportunidad, esto es solo el comienzo; seguiremos presentándonos en eventos en todo Chile, así que mantente atento, porque probablemente nos crucemos de nuevo pronto. Mientras tanto, Vincenzo y el equipo en Chile están listos para continuar la conversación cuando tú lo estés.
Si tiene alguna pregunta o le gustaría hablar con nuestro equipo, hacer clic aquí.
La IA corre. Nosotros decidimos.