Faraday, BeyGoo y Batuta organizan “Crónica de un ataque anunciado”, un encuentro exclusivo para CISO y líderes de seguridad que reunirá a tres referentes de la industria para compartir experiencias, perspectivas y debatir los desafíos actuales de la ciberseguridad empresarial. El evento contará con la participación especial de Mariana Dominguez, CISO de GBM.
Ciudad de México, octubre de 2026. — En un escenario donde los ciberataques incorporan nuevas técnicas, automatización y formas de explotación, las organizaciones enfrentan un desafío que va más allá de identificar vulnerabilidades: comprender cómo puede avanzar un atacante, anticipar sus movimientos y tomar decisiones que permitan reducir el riesgo antes de que se convierta en un incidente.
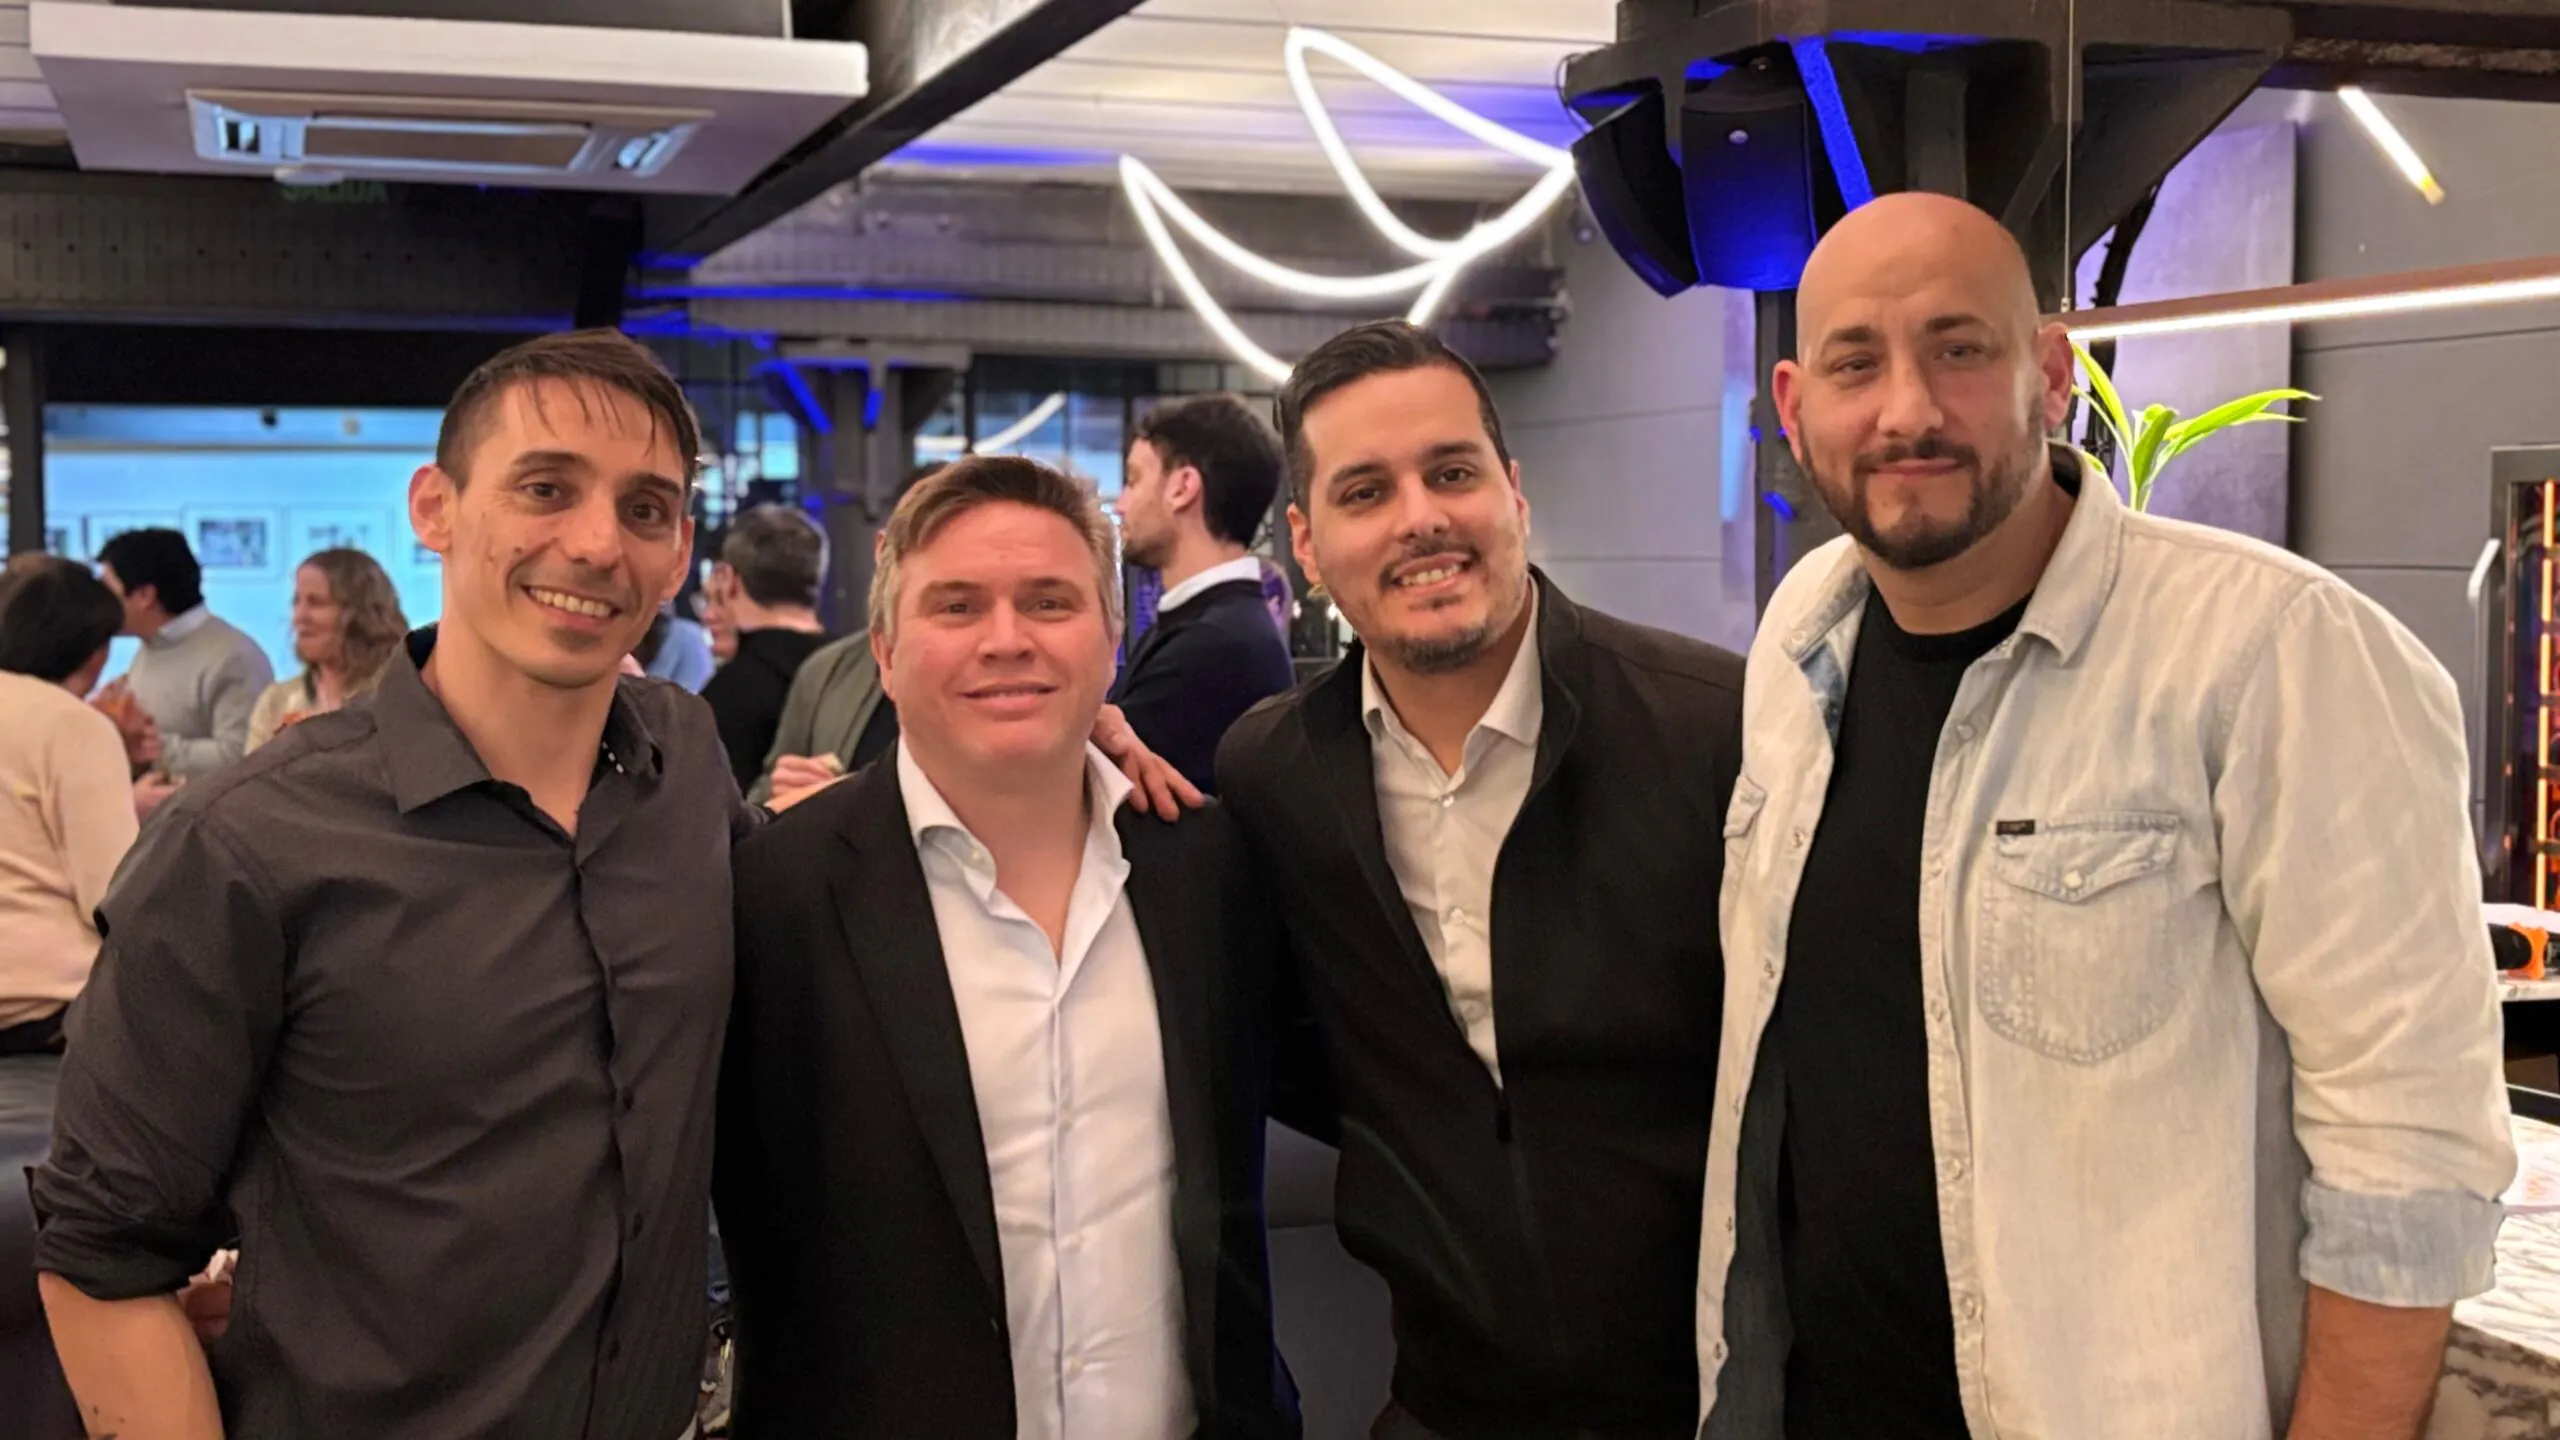
Con esta premisa, Tres referentes de la ciberseguridad latinoamericana se reúnen en Ciudad de México para compartir su experiencia y debatir los desafíos que enfrenta la industria. Francisco Müller Amato, cofundador de Faraday y Ekoparty & presidente de Faraday; Emiliano Piscitelli, Fundador de BeyGoo; y Federico Nan, director ejecutivo de Batuta, Ellos serán los protagonistas de Crónica de un ataque anunciado, un encuentro exclusivo para CISO y líderes de seguridad que se realizará el próximo 4 de noviembre.
Organizado por Faraday, BeyGoo y Batuta, Además, el evento contará con la participación especial de Mariana Dominguez, CISO de GBM, quien aportará la perspectiva de quienes lideran la seguridad desde las organizaciones.
Tres perspectivas para comprender un mismo desafío
Según el concepto Crónica de un ataque anunciado, las presentaciones explorarán cómo se desarrolla un ciberataque, desde las primeras señales de exposición hasta las técnicas que permiten a un atacante obtener acceso y avanzar dentro de una organización.
A través de sus respectivas experiencias y especialidades, los tres referentes abordarán cómo evolucionan las amenazas y qué necesitan considerar las organizaciones para fortalecer sus estrategias de seguridad.
La propuesta busca ir más allá de la identificación de vulnerabilidades aisladas para poner el foco en la comprensión del riesgo real, la capacidad de anticipación y las decisiones que pueden marcar la diferencia frente a un ataque.
Un espacio de intercambio para quienes lideran la seguridad
Además de las presentaciones, el evento propone generar un espacio de networking e intercambio entre CISOs, especialistas y líderes de seguridad, donde compartir experiencias, contrastar perspectivas y conversar sobre los desafíos que enfrentan las organizaciones de la región.
La participación especial de la CISO de GBM sumará una mirada desde la gestión empresarial de la ciberseguridad, conectando las perspectivas de los especialistas con los desafíos cotidianos de quienes deben tomar decisiones para proteger sus organizaciones.
Esta iniciativa busca acercar distintas miradas sobre un mismo desafío: cómo evolucionar las estrategias de defensa frente a amenazas cada vez más sofisticadas, combinando conocimiento técnico, experiencia y una visión de negocio.
Una convocatoria exclusiva en Ciudad de México
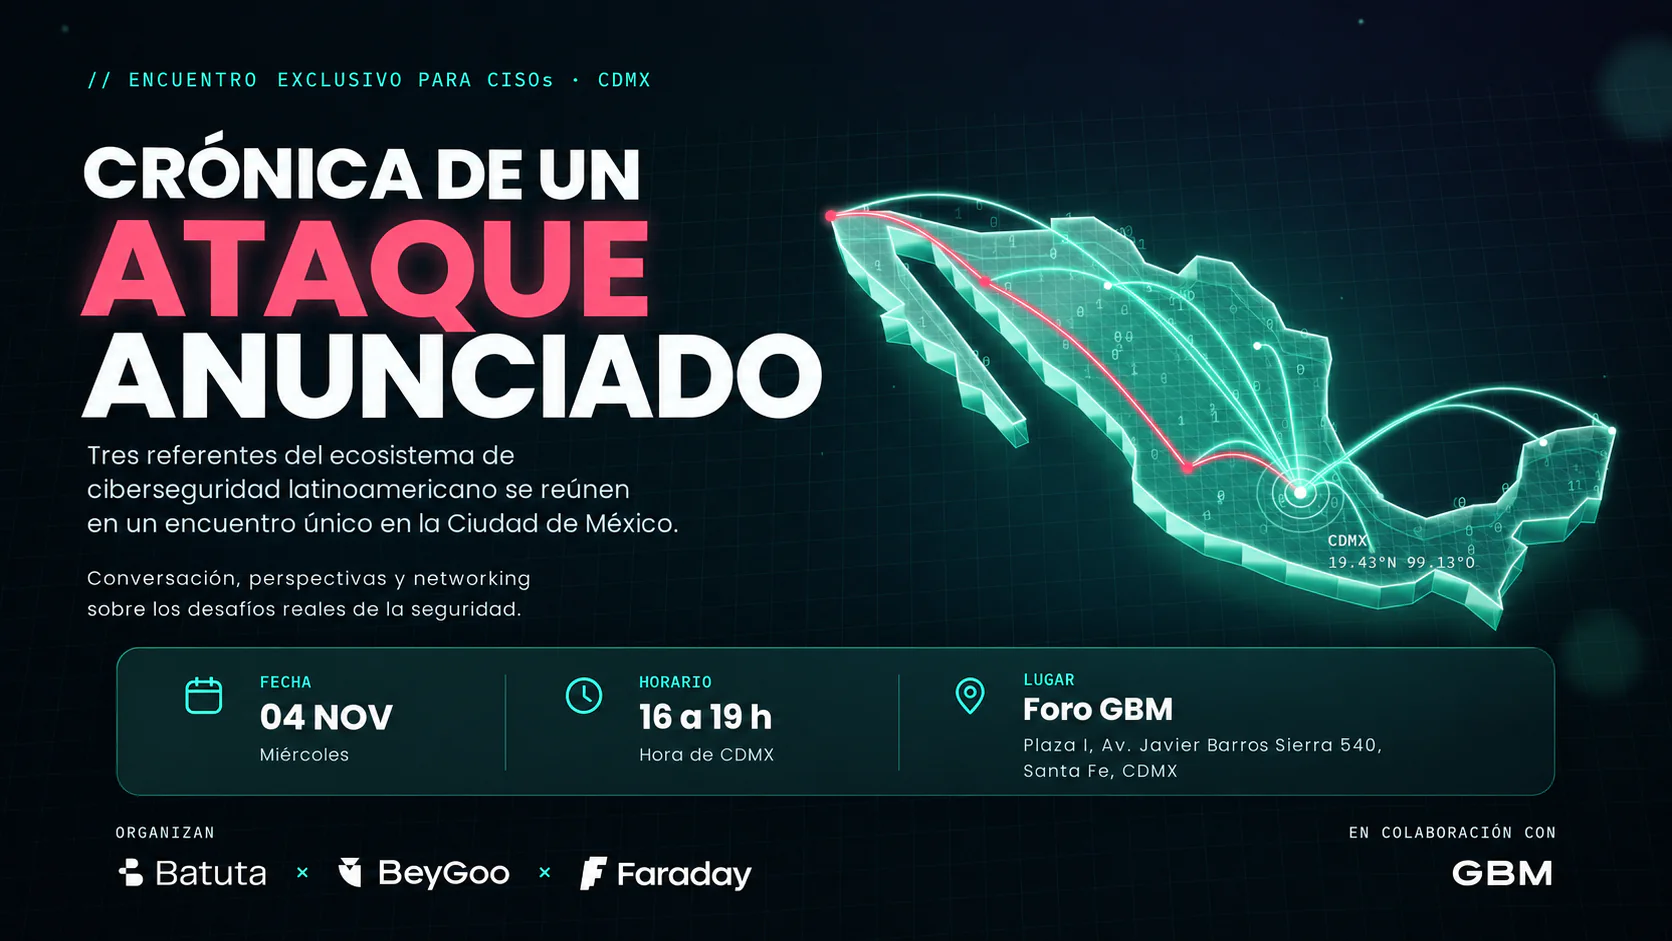
Crónica de un ataque anunciado Se celebrará el 4 de noviembre de 2026, de 16:00 a 19:00 horas, en Foro GBM, Ciudad de México.
La participación está dirigida a los CISO y líderes de ciberseguridad. Los cupos son limitados y el registro está sujeto a confirmación.
Registro: https://luma.com/forogbm-lcut
Organizan: Faraday, BeyGoo y Batuta.
En colaboración con: GBM.
Participación especial: Mariana Dominguez, CISO de GBM.