En Faraday formamos parte de la comunidad de código abierto. Nuestro producto se basa en varios proyectos de código abierto y se publica bajo la Licencia Pública General GNU. Afortunadamente, estas prácticas son cada vez más habituales y, con ellas, el software de código abierto aumenta su presencia en centros de datos, dispositivos de consumo y aplicaciones.
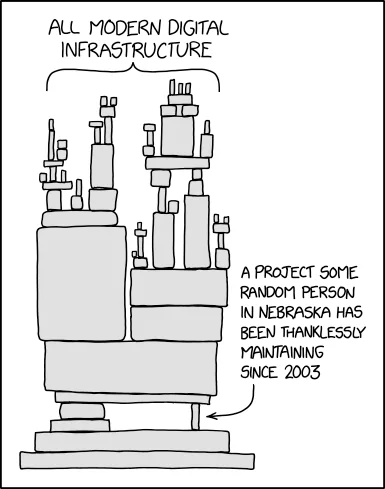
Pero esto también puede tener sus inconvenientes, como ilustra este cómic de xkcd. En concreto, parte del software que utilizamos a diario no tiene la seguridad en mente. En muchos casos, estas herramientas empezaron como pequeños proyectos paralelos o experimentos de fin de semana, y sus creadores no previeron la popularidad que podrían alcanzar en el futuro. Independientemente de por qué ocurra esto, y tras reflexionar sobre ello, nuestro equipo de investigación inició una nueva búsqueda para encontrar y notificar vulnerabilidades en los proyectos de código abierto que utilizamos a diario.
Estas son las vulnerabilidades que hemos revelado durante 2021
- CVE-2021-4021: Consumo incontrolado de recursos a través de un binario ELF64 especialmente diseñado para la arquitectura MIPS en radare2.
- CVE-2021-4022: Segfault al analizar un ELF64 para arquitectura HPPA en rizin.
- CVE-2021-43814: Heap-based OOB write when parsing dwarf DIE info in Rizin.
- CVE-2021-4166: Lectura fuera de límites al cargar sesión en vim.
- CVE-2021-4192: Usar After Free al cargar sesión en vim.
- CVE-2021-4193: Lectura fuera de límites al cargar sesión en vim.