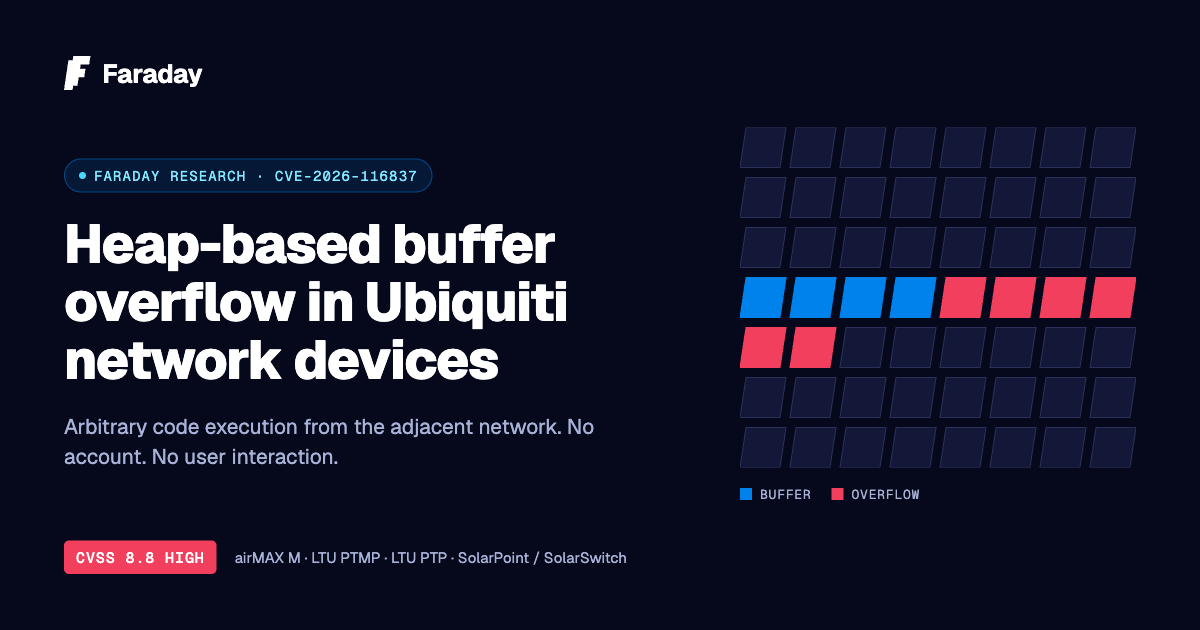
Faraday Research descubrió un problema de desbordamiento de memoria basado en heap en el cliente DHCP de varios dispositivos de red Ubiquiti. Un atacante en la red adyacente puede utilizarlo para ejecutar código arbitrario en el dispositivo. No se requiere ninguna cuenta ni interacción del usuario.
Ubiquiti ha distribuido las correcciones para todas las líneas de productos afectadas. Si utilizas el equipo airMAX M, LTU PTMP, LTU PTP o SolarPoint / SolarSwitch, actualiza ahora.
En una vista rápida
- CVE: CVE-2026-116837
- Debilidad: CWE-122: Desbordamiento de memoria basado en la pila
- Severidad: CVSS v3.1 8.8 (Alto)
- Componente: Tratamiento del cliente DHCP
- Vetor de ataque: Red adyacente. Sin autenticación ni interacción del usuario
- Impacto: Ejecución arbitraria de código en el dispositivo
- Vendedor: Ubiquiti
- Descubierto por: Gastón Aznarez y Dan Borgogno, Faraday Security
- Informe para una solución definitiva: 130 días
Lo que descubrimos
El fallo reside en el procesamiento del cliente DHCP de los dispositivos afectados. Se trata de un overflow de búfer basado en heap: los datos se escriben más allá de los límites de un buffer en la memoria de heap. Este es un fallo de seguridad de la memoria y los fallos de seguridad de la memoria en dispositivos de borde de red son una vía directa para obtener control.
Según el aviso público de Ubiquiti, un atacante con acceso a redes adyacentes puede explotar esta situación para ejecutar código arbitrario en el dispositivo. Adyacente significa que el atacante necesita compartir el segmento de red. En los enlaces de retroalimentación inalámbricos y en las conexiones externas, esa barrera es más baja de lo que parece.
La investigación de Faraday identificó el problema de la seguridad de la memoria. Estamos reteniendo la evaluación detallada de la explotabilidad y el material de reproducción. La solución de problemas es la primera prioridad.
Versiones afectadas y solución
Son afectados cuatro productos de Ubiquiti. Todos ellos tienen una fecha de lanzamiento fija.
- airMAX M: Los sistemas 6.3.24 y anteriores están afectados. Solucionado en 6.3.26 o posteriores.
- LTU PTMP: 2.4.1 y versiones anteriores están afectadas. Solución en 2.4.2 o versiones posteriores.
- LTU PTP: Los sistemas 1.5.6 y anteriores están afectados. Solucionado en 1.5.7 o posteriores.
- SolarPoint / SolarSwitch: Las versiones 2.0.2 y anteriores están afectadas. Solucionado en 2.0.3 o posteriores.
Qué hacer ahora
- Registre todos los dispositivos AirMAX M, LTU PTMP, LTU PTP y SolarPoint / SolarSwitch en su entorno.
- Compruebe la versión del firmware de cada uno en comparación con la tabla anterior.
- Actualice cualquier versión afectada con la versión corregida o una versión posterior.
- Revisión del aviso de seguridad de Ubiquiti para obtener orientación sobre el proveedor.
Calendario de divulgación
130 días desde el informe hasta la solución de los problemas de cada producto afectado. Informamos a través de HackerOne y coordinamos con Ubiquiti hasta que todos los parches estuvieran disponibles.
- 5 de junio de 2026 (19:32 UTC): La vulnerabilidad fue reportada a Ubiquiti a través de HackerOne.
- 11 de septiembre de 2026: Se lanzó airMAX M 6.3.26.
- 12 de octubre de 2026: Se han lanzado las versiones LTU PTMP 2.4.2 y LTU PTP 1.5.7.
- 13 de octubre de 2026: Se lanzó SolarPoint / SolarSwitch 2.0.3. Se han solucionado los problemas de todos los productos afectados.
- 26 de octubre de 2026: Se publica el aviso de seguridad de Ubiquiti.
- 27 de octubre de 2026: Publicado CVE-2026-116837.
Créditos
Discovered by Gastón Aznarez y Dan Borgogno, security researchers at Faraday Security. Thanks to the Ubiquiti security team for the coordinated disclosure.
Esto es lo que hace Faraday Research: encontrar los defectos antes de que los hagan los atacantes, reportarlos de forma responsable y seguir trabajando hasta que se solucionen.
References
The official CVE-2026-116837 record is available on the NIST National Vulnerability Database: https://nvd.nist.gov/vuln/detail/CVE-2026-116837